RS.102.24

Сетевое администрирование РЕД ОС. 2024

Описание:


Курс - второй в линейке подготовки администраторов РЕД ОС. Он ориентирован на практическое освоение сетевого администрирования в РЕД ОС: сетевых протоколов и адресации, настройки интерфейсов, маршрутизации и NAT, служб DHCP и DNS, средств фильтрации трафика, автоматизации сетевых задач, централизованного управления, мониторинга и автоматизированного развертывания ОС.

Курс предназначен для профессионалов в области системного администрирования и системного программирования РЕД ОС, а также сетевых администраторов РЕД ОС систем.


Предварительная подготовка


  • Для успешного прохождения данного курса требуются знания в объеме курса RS-101 и опыт работы в GNU/Linux системах.
  • Глубокие знания в области сетевых технологий не требуются, однако общее понимание сетевых технологий облегчит изучение многих тем курса.

Получаемые знания и умения:


  • Слушатели изучат модели OSI и TCP/IP, основы IPv4/IPv6, работу протоколов TCP, UDP и ICMP, принципы подсетей и CIDR.
  • Слушатели освоят настройку сетевых интерфейсов в РЕД ОС, статическую маршрутизацию и NAT с использованием NetworkManager, nmcli и других системных инструментов.
  • Слушатели получат практические навыки установки и настройки служб DHCP и DNS (BIND), включая диапазоны, резервирование адресов, зоны и основные ресурсные записи.
  • Слушатели научатся настраивать сетевой доступ и брандмауэр с помощью iptables, nftables, FirewallD и UFW.
  • Слушатели освоят автоматизацию сетевых задач с использованием скриптов, планировщика cron, журналирования и механизмов уведомлений.
  • Слушатели познакомятся с установкой и администрированием РЕД АДМ: подключением клиентских машин, ролевой моделью, учетными записями, журналами и конфигурациями.
  • Слушатели научатся выполнять мониторинг и диагностику сети с помощью ping, netstat, ss, traceroute, mtr, tcpdump и nmap.
  • Слушатели освоят агрегацию сетевых интерфейсов с помощью Bonding и nmcli, а также настройку PXE-сервера и автоматизированной установки РЕД ОС с использованием Kickstart.
50 000₽

Длительность

5 дней (40ч в неделю)

Доступ к курсу

Навсегда в личном кабинете

Документы

Удостоверение о повышении квалификации

Расписание

Дата и место проведения
Начало
Формат
Преподаватель
Стоимость

Кому подойдет этот курс

    Администраторы РЕД ОС

Получаемые знания и умения:

Слушатели освоят управление локализацией системы.
Слушатели изучат настройки системного времени, а также установку клиента NTP.
Слушатели получат основные навыки управления сетевой подсистемой.
Слушатели освоят настройку стандартных сетевых службы (Open SSH, WEB сервер Apache, FTP, Postfix, SAMBA и пр.)
Слушатели научатся работать со службой печати.
Слушатели освоят работу с системой X Window.
А также слушатели познакомятся с основами обеспечения безопасности.

Программа курса

9 модулей
Модуль Основы сетевого администрирования, настройка сети и NAT
  • Модели OSI и TCP/IP, базовые сетевые протоколы и уровни взаимодействия.
  • Протоколы IP, TCP, UDP и ICMP; структура IPv4- и IPv6-пакетов.
  • Конфигурация сетевых интерфейсов в РЕД ОС: графический интерфейс NetworkManager, nmtui, nmcli и конфигурационные файлы.
  • Основные команды сетевой конфигурации: ip, ifconfig, route; просмотр адресов, интерфейсов и таблицы маршрутизации.
  • IP-адресация IPv4/IPv6, маски подсетей, классовая адресация, CIDR и разделение сети на подсети.
  • Именование сетевых интерфейсов и проверка сетевой конфигурации; ping, telnet, nslookup.
  • Статическая маршрутизация и маршрут по умолчанию.
  • NAT: назначение, преобразование адресов и настройка доступа к внешним сетям.
  • Практическое задание.

  • Модуль. DHCP - автоматизация выдачи IP-адресов
  • Назначение и принципы работы протокола DHCP.
  • DHCP-архитектура и жизненный цикл IP-адреса; процесс получения адреса клиентом.
  • Риски атак типа Man-in-the-Middle в контексте DHCP.
  • Установка и настройка DHCP-сервера.
  • Настройка диапазонов адресов, резервирование адресов и дополнительные параметры DHCP.
  • Конфигурационный файл DHCP-сервера, мониторинг и управление службой.
  • Практическое задание.

  • Модуль. DNS - управление доменными именами
  • Принципы работы системы доменных имен и процесс разрешения DNS-имен.
  • Типы DNS-серверов и структура DNS-зон.
  • Ресурсные записи A, AAAA, CNAME, MX, NS, TXT, PTR и SOA.
  • Проверка работоспособности DNS с помощью dig и nslookup.
  • Установка и настройка DNS-сервера BIND.
  • Настройка прямой и обратной зон.
  • Настройка репликации DNS-сервера и основные конфигурационные файлы.
  • Практическое задание.

  • Модуль. Управление доступом и брандмауэр
  • Основные понятия фильтрации трафика и управления сетевым доступом.
  • Сравнение iptables и nftables; основы работы и структура правил iptables.
  • Базовая настройка и примеры конфигурации iptables.
  • Основы работы nftables.
  • FirewallD: зоны, проверка текущей зоны, управление портами и правилами.
  • Расширенные функции и мониторинг трафика в FirewallD.
  • UFW: настройка правил, просмотр текущих правил и профили приложений.
  • Практическое задание.

  • Модуль. Автоматизация сетевых задач с использованием скриптов
  • Назначение автоматизации в сетевом администрировании и ключевые системные команды.
  • Создание скриптов для настройки сетевых интерфейсов и массового изменения конфигурации.
  • Автоматизация добавления и сброса маршрутов.
  • Управление правилами брандмауэра и FirewallD через скрипты.
  • Мониторинг сети, логирование работы скриптов и отправка уведомлений.
  • Планирование задач с помощью cron.
  • Автоматизация DHCP, VLAN, DNS-зон, проверки портов, обнаружения устройств и контроля активности пользователей.
  • Практическое задание.

  • Модуль. Обзор и настройка РЕД АДМ
  • Назначение, архитектура, основные возможности и варианты поставки РЕД АДМ.
  • Системные требования и подготовка среды.
  • Установка РЕД АДМ Сервер и РЕД АДМ Клиент; настройка конфигурационных файлов и служб.
  • Настройка HTTPS, проверка установки и страница мониторинга.
  • Ролевая модель и подключение клиентских машин через веб-интерфейс и вручную.
  • Генерация и распространение SSH-ключей, индикация статусов и подключение к рабочему столу клиента.
  • Управление подразделениями, пользователями, группами и компьютерами.
  • Просмотр журналов и работа с модулем конфигураций: создание, расчет, просмотр, редактирование, импорт и экспорт.
  • Работа с внедоменными компьютерами.
  • Практическое задание.

  • Модуль. Управление и мониторинг сетевых устройств
  • Введение в мониторинг сети и основные методы контроля состояния сетевых устройств.
  • Диагностика доступности и задержек с помощью ping.
  • Анализ сетевых соединений с помощью netstat и ss.
  • Трассировка маршрута с помощью traceroute и mtr.
  • Захват и анализ сетевого трафика с помощью tcpdump.
  • Сканирование сети и сервисов с помощью nmap.
  • Диагностика сетевых интерфейсов, шлюза, таблицы маршрутизации и сетевой загрузки.
  • Поиск сетевых проблем, аномальной активности и причин задержек.
  • Практическое задание.

  • Модуль. Агрегация каналов
  • Основные принципы и преимущества агрегации сетевых каналов.
  • Методы агрегации: LACP, ALB и балансировка трафика.
  • Агрегация интерфейсов с использованием Bonding в РЕД ОС.
  • Режимы работы Bonding.
  • Создание Bonding с помощью nmcli в режиме Active-Backup.
  • Проверка состояния, тестирование отказоустойчивости и просмотр статистики Bonding.
  • Настройка Bonding с помощью nmcli в режиме Balance-rr.
  • Практическое задание.

  • Модуль. Настройка PXE-сервера для автоматизированной загрузки и установки ОС
  • Принципы работы PXE и сценарии автоматизации развертывания.
  • Установка необходимых пакетов и создание структуры каталогов PXE-сервера.
  • Подготовка файлов загрузки для Legacy- и UEFI-режимов.
  • Настройка DHCP, TFTP и HTTP для загрузки установочных файлов.
  • Настройка PXE-меню для Legacy и UEFI.
  • Kickstart: назначение, принцип работы и создание файла автоматизированной установки.
  • Основные параметры и секции Kickstart; управление пакетами в секции %packages.
  • Использование секций %pre и %post и подготовка итогового Kickstart-файла.
  • Практическое задание.

  • После обучения у вас будет официальный сертификат ООО "Ред-СОФТ"

    Как проходит обучение на платформе ФОРС

    [ 01 ]

    Знакомство с платформой

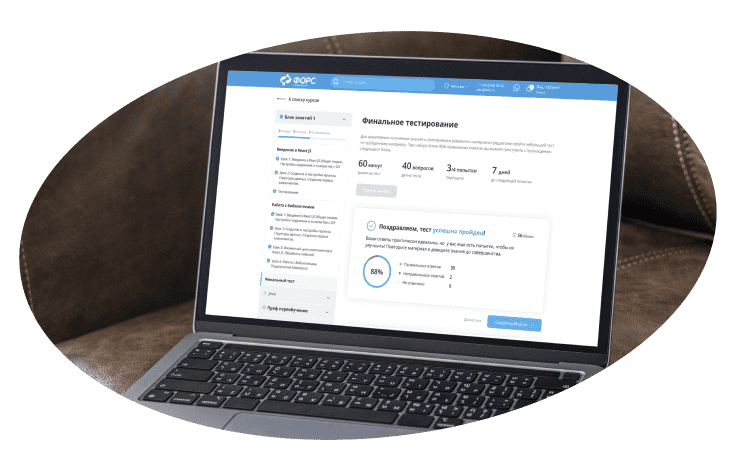
    Платформа учебного центра ФОРС предназначена для удобного и комфортного обучения. Доступ к материалам будет открыт сразу после приобретения курса, а также навсегда доступен в личном кабинете.

    [ 02 ]

    Обучение

    Каждый раздел содержит уроки с теоретическими материалами в видео и текстовых форматах, а так же демонстрацию практических примеров от преподавателей. Самостоятельная работа поможет закрепить полученные знания.

    [ 03 ]

    Обратная связь и поддержка

    Мы поддерживаем онлайн-ресурс, где слушатели всегда могут задать вопрос преподавателю или коллективно обсудить возможные проблемы с другими студентами. Вы всегда сможете получить необходимую информацию в личном кабинете.

    [ 04 ]

    Дипломы и сертификаты

    Все документы об окончании курсов собраны в одном месте в электронном формате — вы всегда можете посмотретьи скачать их в личном кабинете.

    Остались вопросы?

    Оставьте свои контактные данные — мы с вами свяжемся и все расскажем

    Нажимая на кнопку «Отправить», я принимаю условия Политики конфиденциальности, и даю согласие на обработку персональных данных